

Lovable: Zahlreiche erstellte Apps legen sensible Daten offen
KI vereinfacht die Entwicklung eigener Webanwendungen – die Verarbeitung von Daten erfordert dennoch besondere Aufmerksamkeit. Bei unserer Untersuchung von 159.041 Lovable-Projekten fanden wir zahlreiche Fälle, in denen personenbezogene und vertrauliche Informationen ohne Anmeldung abrufbar waren.
Über Lovable
Lovable ist ein 2023 von Anton Osika und Fabian Hedin in Stockholm gegründetes schwedisches KI-Startup. Die Plattform erstellt aus Beschreibungen in natürlicher Sprache Webanwendungen und richtet sich auch an Menschen ohne tiefgehende Programmierkenntnisse.
Ausgangspunkt war Osikas 2023 veröffentlichtes Open-Source-Projekt “GPT Engineer”. Daraus entstand zunächst die GPT Engineer App, die Ende 2024 in Lovable umbenannt und im November desselben Jahres öffentlich gestartet wurde.
Versprechen
Lovable erstellt mithilfe von KI erstaunlich gute und komplexe Webprojekte: von statischen Webseiten bis zu vollständigen Anwendungen mit Benutzerverwaltung und Datenbankanbindung. Sobald vertrauliche Informationen verarbeitet werden, stellt sich jedoch stets die Frage: Sind diese Daten vor unberechtigtem Zugriff geschützt?
In ihrer Werbung besteht Lovable mehrfach darauf, dass kein technisches Vorwissen zur Erstellung der Projekte erforderlich ist. Dies kann den Eindruck erwecken, die Plattform kümmere sich auch um die Sicherheit. Die Lovable-Nutzungshinweise weisen die Verantwortung für Anwendungen und Daten hingegen den Kunden zu.
Zwischen dem Eindruck eines einfach nutzbaren Komplettpakets und dieser Eigenverantwortung besteht eine problematische Lücke.
Vor diesem Hintergrund haben wir in Zusammenarbeit mit dem Handelsblatt untersucht, wie es um den Schutz sensibler Daten in Lovable-Anwendungen steht. Lina Knees berichtete am 2. November 2026 über die Ergebnisse.
Fragestellung
Wir wollten prüfen, ob sensible Daten von Lovable-Anwendungen ohne Benutzeranmeldung abrufbar sind. Dabei unterschieden wir zwischen Daten, die bereits beim ersten Laden einer Webseite übertragen wurden, und weiteren Inhalten, deren Abrufbarkeit wir durch ergänzende lesende Anfragen mit dem selben API Key prüften.
Das Ergebnis: Wir fanden zahlreiche konkrete Fälle ungeschützt zugänglicher sensibler Daten.
Vorgehen
Wir konzentrierten uns auf den Datenbankdienst Supabase: Dessen Anbindung ist einfach zu analysieren und nach unserer Einschätzung bei Lovable am weitesten verbreitet. Lovables eigene, seit Ende 2025 angebotene Datenbankfunktionen werden bislang seltener genutzt. Vergleichbare Fehlkonfigurationen halten wir dort ebenso für möglich — sie sind aber nicht Teil dieser Analyse.
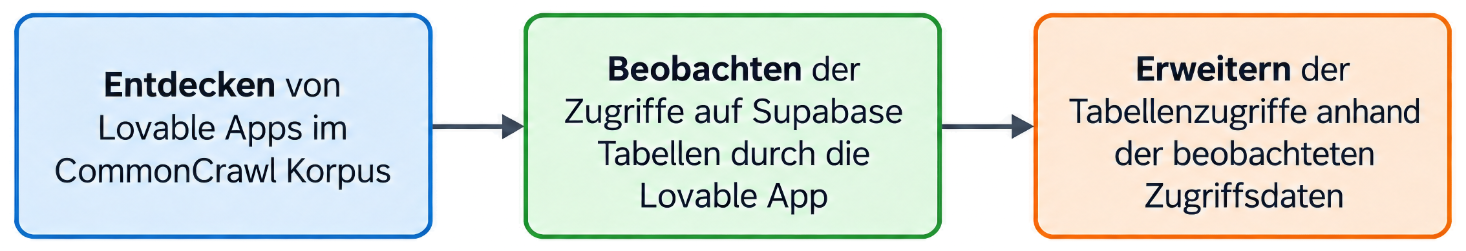
In den Datensätzen des freien Webarchivs Common Crawl identifizierten wir für den Zeitraum Dezember 2025 bis September 2026 insgesamt 159.041 Lovable-Projekte, die wir analysierten. Davon nutzen 34.545 Projekte die Platform Supabase.
24.664 Webseiten übertrugen bereits beim ersten Laden Datensätze aus Supabase, ohne Anmeldung oder weitere Interaktion. Das allein ist kein Sicherheitsproblem: Solche Daten können für die öffentliche Anzeige bestimmt sein. Durch ergänzende lesende Anfragen konnten wir jedoch weitere Datenbankinhalte abrufen. So fanden wir bei 7.403 der 24.664 Webseiten (30%) in insgesamt 10.560 Tabellen Datensätze mit Email-Adressen.
Methodische Grenzen
Email-Adressen können als Indikator für personenbezogene Inhalte dienen. Darunter können aber auch öffentliche Kontaktadressen oder Testdaten sein. Umgekehrt bleiben personenbezogene Datensätze ohne Email-Adresse in dieser Heuristik unerfasst. Die Größenordnung dieser Effekte heben sich teilweise auf, wie sehr konnte im Rahmen der Analyse aber nicht bestimmt werden. Die Quote von 30% ist daher keine bestätigte Datenleckquote und bezieht sich ausschließlich auf die 24.664 näher untersuchten Webseiten. Die Auswahl über Common Crawl erlaubt zudem keine repräsentative Aussage über sämtliche Lovable-Anwendungen.
Die Datenbestände wurden nur teilweise abgerufen, nicht vollständig heruntergeladen. Die nachfolgend genannten Zahlen beziehen sich auf die tatsächlich heruntergeladenen Datensätze; die betroffenen Datenbestände können größer sein. Konkrete Zugriffspfade, die weitere Zugriffe auf betroffene Datenbestände erleichtern könnten, veröffentlichen wir nicht.
Datenlecks
Die zugänglichen Inhalte zeigen zahlreiche schwerwiegende Offenlegungen, unter anderem:
So waren bei einem deutschen Lifestyle-Forum mehr als 80.000 Profile mit vollständigen Namen, Email-Adressen, Geburtsdaten und Geschlechtsangaben zugänglich. Auch mehr als 200.000 Chatnachrichten ließen sich einsehen.
Bei mehreren Eventanbietern und Restaurants waren Zehntausende Datensätze zu Ticket- und Essensverkäufen ohne Anmeldung abrufbar. In den eingesehenen Inhalten fanden sich neben Email-Adressen, Telefonnummern und Anschriften auch Zahlungsinformationen und Ticketcodes.
Bei einem Gebäudeverwalter waren KI-generierte Zusammenfassungen interner E-Mails abrufbar, inklusive sensibler Informationen zu Mietern, Eigentümern und Geschäftspartnern.
Besonders gravierend: Bei einem Dienstleister lagen mehr als 1.000 Datensätze mit Ausweisinformationen offen, darunter Reisepassnummern, Ablaufdaten und Staatsangehörigkeiten. Diese hochsensiblen Identitätsdaten könnten für Identitätsmissbrauch genutzt werden.
Zu den weiteren zugänglichen Inhalten gehörten zehntausende Verträge, Rechnungen, persönliche Fotoalben und interne WhatsApp-Kommunikation.
Neben zahlreichen Newsletter-Anmeldungen, Wartelisten sowie Kontakt- und Supportanfragen fanden wir in einem Fall auch 280.000 versendete Emails an den Kundenbestand eines Anbieters.
Solche Daten können je nach Inhalt Phishing, Ticket- oder Identitätsmissbrauch ermöglichen. Ob ein tatsächlicher Missbrauch stattgefunden hat, konnten wir nicht feststellen.
Das Handelsblatt hat Lovable mit den Ergebnissen unserer Untersuchung konfrontiert.
Konsequenz
Mit unserer Analyse haben wir gezeigt, dass zahlreiche Lovable-Anwendungen selbst hochsensible Daten ungeschützt offenlegen — mit potenziell schwerwiegenden Folgen für die Betroffenen.
Fehlerhafte Zugriffsrechte finden sich in vielen Anwendungen, ob von Menschen programmiert oder mit KI erstellt. Bei Lovable kommt hinzu, dass Datenbanken nach wiederkehrenden Mustern angebunden werden. Angreifer können dadurch gezielt nach ähnlichen Fehlkonfigurationen in vielen Anwendungen suchen. Ein einmal gefundener Angriffsweg lässt sich so möglicherweise mit wenig Aufwand auf sehr viele Apps übertragen. Ohne technisches Vorwissen ist es für die Nutzer zugleich schwieriger, solche Lücken zu erkennen und zu vermeiden.
Auch bei einfach bedienbaren Entwicklungsplattformen müssen Zugriffsrechte vor der Verarbeitung vertraulicher Daten fachlich geprüft werden.
Automatisierte Checks ersetzen jedoch keine fachliche Sicherheitsprüfung.
Bevor echte Kunden- oder Geschäftsdaten verarbeitet werden, sollten Zugriffsrechte, Schnittstellen und die Trennung zwischen Benutzerkonten geprüft werden — ebenso nach wesentlichen Änderungen. Fehlt intern die Fachkenntnis, ist qualifizierte Unterstützung erforderlich.
Wenn Sie Ihre Anwendung absichern möchten, sprechen Sie uns gerne an.
Hinweis: Dieser Forschungsbericht enthält einen neueren Auswertungsstand und aktualisierte Zahlen gegenüber dem Handelsblatt-Artikel vom 2. November 2026.

Sprechen Sie mit einem Experten
Melden Sie sich bei uns für ein erstes informelles Gespräch. Wir analysieren den Status Quo und entwickeln gemeinsam Lösungen.
Experte anfragen